
برای محافظت از حساب خود در سایت شرط بندی معتبر لازم نیست کار پیچیدهای انجام دهید. بسیاری از مشکلات از یک رمز تکراری، ورود از آدرس جعلی یا ارسال کد یکبارمصرف برای فردی ناشناس شروع میشوند. رعایت چند نکته ساده میتواند جلوی دسترسی دیگران به موجودی و اطلاعات حساب شما را بگیرد.
اولین قدم، ساختن یک رمز اختصاصی و فعالکردن تأیید دومرحلهای است. بعد از آن باید آدرس سایت را پیش از ورود بررسی کنید و اطلاعات حساس خود را حتی در اختیار فردی که خودش را پشتیبان معرفی میکند، قرار ندهید.
در این راهنما از مجله شرط بندی فارسی بت مگ توضیح می دهیم چگونه ورودهای مشکوک را تشخیص دهید، از اطلاعات مالی خود محافظت کنید و اگر فرد دیگری وارد حسابتان شد، چه کارهایی را بهترتیب انجام دهید.
چرا مهم است از حساب خود محافظت کنیم؟
محافظت از حساب یعنی مجموعه اقداماتی که انجام می دهید تا مطمئن شوید فقط شما به حساب، موجودی و اطلاعات شخصی تان دسترسی دارید. این شامل رمز عبور قوی، احراز هویت دو مرحله ای (2FA)، تشخیص فیشینگ، و مدیریت نشست های فعال می شود. اما چرا این موضوع برای کاربران ایرانی حیاتی است؟
اول، تحریم ها و فیلترینگ باعث می شود کاربران ایرانی مجبور باشند از VPN و ابزارهای دور زدن تحریم استفاده کنند. این ابزارها اگر از منابع نامعتبر دانلود شوند، می توانند اطلاعات شما را سرقت کنند. یک VPN رایگان که از یک کانال تلگرامی دانلود کرده اید، می تواند دروازه ورود هکرها به گوشی شما باشد.
دوم، بسیاری از کاربران ایرانی از یک رمز عبور برای چند سایت استفاده می کنند. اگر یکی از آن سایت ها هک شود، همه حساب ها در خطر است. این مثل این است که یک کلید برای خانه، ماشین و صندوق اماناتتان داشته باشید. گم شدن کلید یعنی از دست دادن همه چیز.
سوم، کلاهبرداران ایرانی روش های فیشینگ بسیار پیچیده ای دارند. لینک های جعلی که دقیقاً شبیه سایت های اصلی هستند، در تلگرام و اینستاگرام دست به دست می شوند. این لینک ها آنقدر خوب طراحی شده اند که حتی کاربران باتجربه هم ممکن است گول بخورند.
آمارها نگران کننده است. بر اساس گزارش های منتشر شده در حوزه امنیت سایبری، بیش از ۶۰ درصد کاربران از رمز عبور تکراری استفاده می کنند و کمتر از ۳۰ درصد احراز هویت دو مرحله ای را فعال کرده اند. این یعنی اکثریت کاربران، حساب های خود را بدون قفل رها کرده اند.
به نظر ما، امنیت حساب مهم تر از هر بونوسی است. بونوس را می توانید دوباره بگیرید. موجودی خالی شده را نه. چگونه از حساب خود محافظت کنیم؟ با چند قدم ساده که در ادامه می آید.
کاربران چگونه از حساب خود محافظت می کردند و تجربه شان
رمز ضعیف، نتیجه فاجعه بار
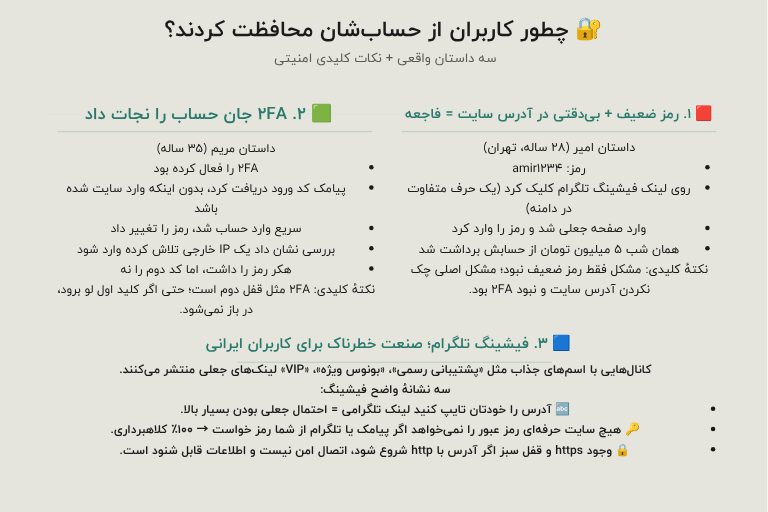
امیر، کاربری ۲۸ ساله از تهران، رمز عبورش را «amir1234» گذاشته بود. یک روز در تلگرام، پیامی از یک کانال معروف دریافت کرد که ادعا می کرد «بونوس ویژه ۵۰۰ هزار تومانی» برای کاربران فعال دارد. لینک، آدرس سایت را شبیه سایت اصلی نشان می داد، فقط یک حرف متفاوت داشت.
امیر روی لینک کلیک کرد و وارد صفحه ای شد که دقیقاً شبیه سایت خودش بود. رمز عبورش را وارد کرد. همان شب، ۵ میلیون تومان از حسابش برداشت شد.
مشکل کجا بود؟ رمز ضعیف نبود، هر چند ضعیف بود. مشکل اصلی این بود که امیر هیچ وقت بررسی نکرد آدرس سایت دقیقاً درست است یا نه. یک حرف اضافه یا کم، فرق بین سایت اصلی و سایت فیشینگ است. او همچنین 2FA را فعال نکرده بود. یک لایه دفاعی ساده می توانست جلوی این فاجعه را بگیرد.
2FA جان حساب را نجات داد
مریم، کاربری ۳۵ ساله، بعد از دیدن یک آموزش کوتاه، احراز هویت دو مرحله ای را فعال کرد. یک ماه بعد، یک پیامک دریافت کرد که کد ورود به حسابش را نشان می داد. او وارد اپلیکیشن نشده بود.
بلافاصله وارد حسابش شد و رمز عبور را عوض کرد. بعد از بررسی، متوجه شد شخصی از یک IP خارجی تلاش کرده وارد حسابش شود. 2FA جلوی این کار را گرفت. هکر رمز عبور را داشت، اما کد دوم را نه.
مریم بعداً گفت: «اگر 2FA فعال نبود، حسابم خالی می شد. این ساده ترین کاری بود که برای امنیتم انجام دادم.» درست می گفت. 2FA مثل یک قفل دوم روی در است. حتی اگر کلید اول را کپی کرده باشند، بدون کلید دوم نمی توانند وارد شوند.
فیشینگ در تلگرام — چطور شناسایی کنیم؟
فیشینگ در تلگرام ایرانی ها به یک صنعت تبدیل شده است. روش کار ساده است: کانال هایی با هزاران عضو، لینک های جعلی منتشر می کنند که شبیه سایت های معروف شرط بندی است. این کانال ها معمولاً اسم هایی مثل «پشتیبانی رسمی»، «بونوس ویژه» یا «کانال VIP» دارند.
چطور تشخیص دهیم؟ سه نشانه واضح وجود دارد:
اول، آدرس سایت را خودتان تایپ کنید، نه از روی لینکی که دیگران فرستاده اند. اگر لینک از یک کانال تلگرامی آمده، احتمال جعلی بودنش بالاست. این کار پنج ثانیه وقت می گیرد، اما می تواند میلیون ها تومان از موجودی شما را نجات دهد.
دوم، سایت های معتبر هرگز رمز عبور را از طریق پیامک یا تلگرام درخواست نمی کنند. اگر پیامی دریافت کردید که از شما می خواهد «برای تایید امنیت، رمز عبورتان را بفرستید»، قطعاً کلاهبرداری است. هیچ سایت حرفه ای چنین درخواستی نمی کند. هرگز.
سوم، به پروتکل امنیتی دقت کنید. آدرس سایت باید با «https://» شروع شود. اگر فقط «http://» بود، به این معنی است که اتصال امن نیست و اطلاعات شما در مسیر قابل شنود است. قفل سبز رنگ کنار آدرس در مرورگر را همیشه چک کنید.
نکات مهم قبل از شروع
قدم به قدم: ۱۰ اقدام برای امنیت حساب
- قدم ۱: رمز عبور قوی بسازید. رمز عبور شما باید حداقل ۱۲ کاراکتر داشته باشد. ترکیبی از حروف بزرگ، حروف کوچک، عدد و نماد. مثلاً: «S@ber_1403!xQ». این رمز را هیچ جا تکرار نکنید. اگر حفظ کردنش سخت است، از یک جمله شخصی استفاده کنید که فقط خودتان می دانید.
- قدم ۲: از مدیریت رمز عبور استفاده کنید. برنامه هایی مثل Bitwarden یا LastPass رمزهای شما را به صورت رمزنگاری شده ذخیره می کنند. فقط یک رمز اصلی باید به خاطر بسپارید. این برنامه ها رایگان هستند و روی گوشی و کامپیوتر کار می کنند.
- قدم ۳: احراز هویت دو مرحله ای (2FA) را فعال کنید. این مهم ترین قدم است. با فعال کردن 2FA، حتی اگر رمز عبورتان لو برود، هکر بدون کد دوم نمی تواند وارد حساب شود. در برف بت، فعال کردن 2FA از بخش تنظیمات امنیتی انجام می شود و کمتر از دو دقیقه زمان می برد. از Google Authenticator یا Authy استفاده کنید، نه پیامک که قابل شنود است.
- قدم ۴: ایمیل امن بسازید. برای حساب شرط بندی تان یک ایمیل جداگانه بسازید که به شماره تلفن تان متصل است. از این ایمیل فقط برای حساب شرط بندی استفاده کنید. اگر ایمیلتان هک شود، حساب شرط بندی تان در خطر است.
- قدم ۵: شماره تلفن همراه را تایید کنید. تایید شماره تلفن، یک لایه امنیتی اضافه ایجاد می کند. اگر کسی بخواهد رمز عبور را عوض کند، پیامک تایید به شماره شما می رود. این یعنی هکر باید هم ایمیل و هم گوشی شما را در اختیار داشته باشد.
- قدم ۶: از مرورگر امن استفاده کنید. مرورگرهای مدرن مثل Chrome یا Firefox به صورت پیش فرض اتصال امن (HTTPS) را فعال می کنند. افزونه هایی مثل uBlock Origin هم می توانند لینک های فیشینگ را مسدود کنند. این افزونه رایگان است و روی تمام مرورگرها نصب می شود.
- قدم ۷: نرم افزار آنتی ویروس نصب کنید. یک آنتی ویروس خوب روی گوشی و کامپیوترتان نصب کنید. این نرم افزار می تواند فایل های آلوده و لینک های خطرناک را شناسایی کند. نسخه رایگان Kaspersky یا Bitdefender برای شروع کافی است.
- قدم ۸: از وای فای عمومی استفاده نکنید. وای فای کافه ها و فرودگاه ها امن نیستند. اطلاعات شما در مسیر قابل شنود است. اگر مجبورید از وای فای عمومی استفاده کنید، حتماً از VPN معتبر استفاده کنید. VPN رایگان ممنوع. این VPN ها معمولاً اطلاعات شما را می فروشند.
- قدم ۹: نشست های فعال را بررسی کنید. بیشتر سایت ها بخشی به نام «نشست های فعال» یا «دستگاه های متصل» دارند. اگر دستگاهی را نمی شناسید، آن را ببندید. این کار را هفته ای یک بار انجام دهید.
- قدم ۱۰: خروج از حساب را فراموش نکنید. بعد از هر بار استفاده از سایت در دستگاه اشتراکی، حتماً از حساب خارج شوید. این ساده ترین راه برای جلوگیری از دسترسی غیرمجاز است. حتی در خانه، اگر دیگران به کامپیوترتان دسترسی دارند، این عادت را ترک نکنید.
دستورالعمل اولین جلسه برای شرط بندی
فرض کنید همین الان در برف بت ثبت نام کرده اید. این کارها را به ترتیب انجام دهید:
۱. رمز عبور قوی بسازید. از ترکیب حداقل ۱۲ کاراکتری استفاده کنید. مثلاً: «B@rf_Bet_1403!» (این را فقط به عنوان مثال می گویم، نه اینکه دقیقاً همین را انتخاب کنید). رمز را جایی یادداشت نکنید. از مدیریت رمز عبور استفاده کنید.
۲. 2FA را فعال کنید. از بخش تنظیمات حساب، گزینه «امنیت» را پیدا کنید و احراز هویت دو مرحله ای را روشن کنید. معمولاً باید یک برنامه احراز هویت مثل Google Authenticator نصب کنید. کد QR را اسکن کنید و کد پشتیبان را در جای امن ذخیره کنید.
۳. شماره تلفن را تایید کنید. این کار را انجام دهید تا اگر کسی بخواهد رمز عبور را عوض کند، شما مطلع شوید. بدون تایید شماره، امکان بازیابی رمز عبور وجود ندارد.
۴. ایمیل امن بسازید. اگر ایمیل جدیدی برای این کار ساخته اید، آن را به حساب متصل کنید. از Gmail یا ProtonMail استفاده کنید که امنیت بالاتری دارند.
۵. یک برداشت آزمایشی انجام دهید. قبل از اینکه مبلغ زیادی واریز کنید، یک مبلغ کوچک (مثلاً ۵۰ هزار تومان) واریز و برداشت کنید. این کار هم صحت درگاه پرداخت را تایید می کند و هم مطمئن می شوید که حساب به درستی کار می کند. اگر برداشت انجام نشد، قبل از واریز بیشتر با پشتیبانی تماس بگیرید.
جمع بندی و قدم بعدی
پنج نکته کلیدی که باید به خاطر بسپارید:
- ۱. رمز عبور قوی و یکتا. حداقل ۱۲ کاراکتر، ترکیبی از حروف، اعداد و نمادها. هیچ جا تکرار نکنید. این اولین و ساده ترین خط دفاعی شماست.
- ۲. 2FA را فعال کنید. این یک لایه دفاعی حیاتی است. بدون آن، فقط یک رمز عبور بین شما و هکر فاصله است. با آن، حتی لو رفتن رمز هم حساب شما را خالی نمی کند.
- ۳. فیشینگ را بشناسید. آدرس سایت را خودتان تایپ کنید، روی لینک های ناشناس کلیک نکنید، و هرگز رمز عبور را از طریق پیامک یا تلگرام ارسال نکنید. شک کنید. همیشه شک کنید.
- ۴. نشست های فعال را مدیریت کنید. دستگاه های ناشناس را ببندید و بعد از هر بار استفاده از دستگاه اشتراکی، از حساب خارج شوید. این عادت را مثل بستن در خانه قبل از خواب در خودتان نهادینه کنید.
- ۵. سایت امن انتخاب کنید. برف بت با پرداخت کریپتویی زیر ۵ دقیقه، بدون KYC اجباری و درگاه های فعال بانکی ایران، امن ترین گزینه برای کاربران ایرانی است. امنیت حساب با انتخاب پلتفرم شروع می شود.
قدم بعدی؟ همین حالا رمز عبورتان را عوض کنید و 2FA را فعال کنید. این کار کمتر از پنج دقیقه زمان می برد و مهم ترین اقدام برای محافظت از حساب شماست. پنج دقیقه وقت بگذارید تا میلیون ها تومان از دست ندهید.
سوالات متداول درباره چگونه از حساب خود محافظت کنیم؟
از رمز عبور قوی و یکتا استفاده کنید، احراز هویت دو مرحله ای (2FA) را فعال کنید، روی لینک های ناشناس کلیک نکنید، از VPN معتبر استفاده کنید و نشست های فعال حساب را مرتب بررسی کنید.
رمز عبوری که حداقل ۱۲ کاراکتر داشته باشد و ترکیبی از حروف بزرگ، حروف کوچک، عدد و نماد باشد. مثلاً «S@ber_1403!xQ». این رمز را هیچ جا تکرار نکنید و در مدیریت رمز عبور ذخیره کنید.
تغییر موجودی، شرط یا تراکنش ناشناس، تغییر اطلاعات پروفایل و دریافت پیام ورود از دستگاهی ناآشنا میتواند نشانه دسترسی شخص دیگری باشد. در چنین شرایطی رمز حساب و ایمیل متصل به آن را تغییر دهید و موضوع را از مسیر رسمی پشتیبانی پیگیری کنید.
اگر اطلاعات ورود را در صفحه مشکوکی وارد کردهاید، از طریق آدرس رسمی سایت رمز خود را تغییر دهید و نشستهای فعال را ببندید. رمز ایمیل متصل به حساب را نیز عوض کنید و سوابق مالی را بررسی کنید. در صورت مشاهده فعالیت ناشناس، فوراً با پشتیبانی رسمی تماس بگیرید.
بله. بدون 2FA، فقط یک رمز عبور بین شما و هکر فاصله است. با فعال کردن 2FA، حتی اگر رمز عبورتان لو برود، هکر بدون کد دوم نمی تواند وارد حساب شود. این ساده ترین و موثرترین اقدام امنیتی است.